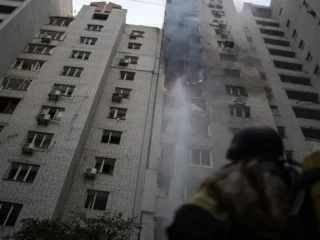

Атака на дата-центр компанії «Датагруп» — черговий епізод у послідовній кампанії росії проти цифрової інфраструктури України. Пошкодження об’єкта не призвело до втрати даних клієнтів чи зупинки сервісів: усе перейшло на резервні майданчики. Цей факт варто розглядати не як везіння, а як результат архітектурного рішення, закладеного задовго до удару.
Чому дата-центри стали ціллю
Дата-центр Датагруп — не окрема мішень, а частина ширшої логіки ударів по вузлах, через які проходить критична частина трафіку: телекомунікації, банкінг, державні сервіси, а також системи оповіщення про повітряну небезпеку. Саме про останнє прямо заявили в МЗС, коментуючи попередній подібний випадок — удар по одному зі столичних дата-центрів 23 вересня, після якого в мережах UTELS та «Павутина» виникли часткові перебої зі зв’язком.
Логіка супротивника тут прагматична: якщо неможливо повністю відключити зв’язок в Україні через розподіленість мереж, можна намагатися бити по окремих вузлах у моменти масованих атак, розраховуючи на короткочасну втрату координації — зокрема оповіщення населення про загрозу з повітря. Тобто удар по дата-центру часто синхронізований із ширшою повітряною атакою, а не є ізольованою подією.
Резервування як воєнно-технічний фактор стійкості
Ключовий технічний момент цього випадку — те, що дані клієнтів і робота сервісів не залежали від фізичного стану одного майданчика. Це означає, що інфраструктура компанії побудована за принципом географічного та мережевого дублювання: критичні системи мають копії або паралельні канали в інших локаціях, і вихід з ладу одного вузла автоматично чи оперативно компенсується іншим.
Для оператора зв’язку чи дата-центру такий підхід — не разова інвестиція, а постійна стаття витрат: підтримка дублюючих потужностей, синхронізація даних, тестування переключення. Але саме це перетворює атаку з потенційно катастрофічної на локальний інцидент, який вимагає ремонту обладнання, а не аварійного відновлення сервісів з нуля.
Читайте нас у Telegram
Підписатися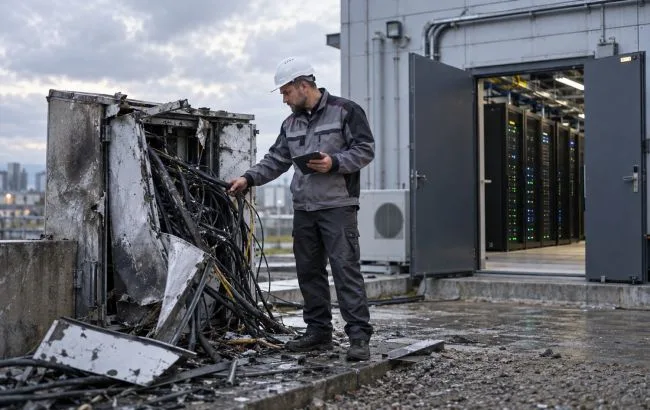
Місце в динаміці фронту та повітряної війни
Удари по дата-центрах вписуються в загальну тенденцію останніх місяців: росія систематично комбінує атаки на енергетику, зв’язок і мережеву інфраструктуру, намагаючись досягти кумулятивного ефекту там, де точковий удар неефективний. Окремий дата-центр — це не стратегічний об’єкт масштабу електростанції, але його ураження підвищує навантаження на суміжні системи й може створювати локальні прогалини саме в критичні хвилини масованого обстрілу.
Радник президента Сергій Бескрестнов зазначив, що стійкість української мережевої інфраструктури тримається саме на максимальній розподіленості каналів зв’язку. Це підтверджується практикою: попри повторні удари, фахівці наголошують — повноцінного відключення інтернету в Україні очікувати не варто, оскільки система не має єдиної точки відмови.
Що це означає для подальших атак
- Дата-центри й вузли зв’язку залишаться регулярною ціллю під час масованих обстрілів, синхронізованих з атаками на енергетику.
- Ефективність таких ударів для супротивника обмежена саме через розподілену архітектуру українських мереж і практику резервування.
- Основний ризик — не повна втрата зв’язку, а короткочасні локальні збої в моменти, коли швидкість оповіщення критична.
- Компанії, що не інвестували в дублювання інфраструктури, залишаються вразливішими за тих, хто вже пройшов цей шлях.
Випадок із дата-центром Датагруп демонструє модель, яку варто масштабувати на весь сектор: фізичний об’єкт можна пошкодити, але якщо архітектура побудована без єдиної точки відмови, ефект від удару обмежується ремонтом заліза, а не паралічем сервісів.