
Атаки на телекомунікаційну інфраструктуру — не новий елемент російської кампанії, але останні удари по дата-центрах у Києві виводять цю тактику на інший рівень. Якщо раніше основною ціллю була енергетика, то тепер до переліку об’єктів додалися вузли, від яких залежить робота провайдерів, хмарних сервісів і, що особливо важливо, систем сповіщення про повітряну небезпеку.
Логіка удару по дата-центрах
Пошкодження дата-центру під час масованої атаки 23 вересня варто розглядати не як побічний ефект, а як цілеспрямовану дію. Дата-центри — це фізичні точки, де сходяться канали зв’язку, обробляються дані й працюють сервіси, на яких тримається частина цифрової інфраструктури держави. Вивести з ладу такий вузол означає одночасно вдарити по кількох напрямках: зв’язку, оповіщенню, роботі бізнесу. Саме тому серед наслідків удару по столичному дата-центру опинилися перебої у провайдерів UTELS та «Павутина» — постраждали не абстрактні «мережі», а конкретні компанії з конкретними клієнтами.
Спроба порушити роботу систем сповіщення про повітряні загрози — окремий і найбільш чутливий аспект. Якщо супротивник розраховує, що вибиття одного вузла зупинить оповіщення населення в масштабах регіону чи країни, це показує ставку на централізовані вразливості. Наскільки ця ставка виправдана — залежить від того, наскільки резервованою є конкретна система.
Чому розподілена мережа витримує удари
Ключовий аргумент радника президента з питань розвитку технологічних напрямів оборони Сергія Бескрестнова полягає в архітектурній особливості української інтернет-інфраструктури: вона максимально розподілена. Це означає відсутність єдиної точки, вимкнення якої паралізує зв’язок у масштабах області чи країни. Замість однієї магістралі чи одного великого оператора — мережа з великою кількістю незалежних провайдерів, які фізично й технологічно не завʼязані одне на одного.
Для супротивника, що робить ставку на удари по інфраструктурних вузлах, така конфігурація створює проблему: щоб досягти масштабного відключення, потрібно вивести з ладу не один об’єкт, а десятки чи сотні. Наслідком стають локальні, а не системні перебої — саме про це йдеться в заяві Бескрестнова: провайдери, за його оцінкою, здатні відносно швидко усувати такі пошкодження.
Читайте нас у Telegram
Підписатися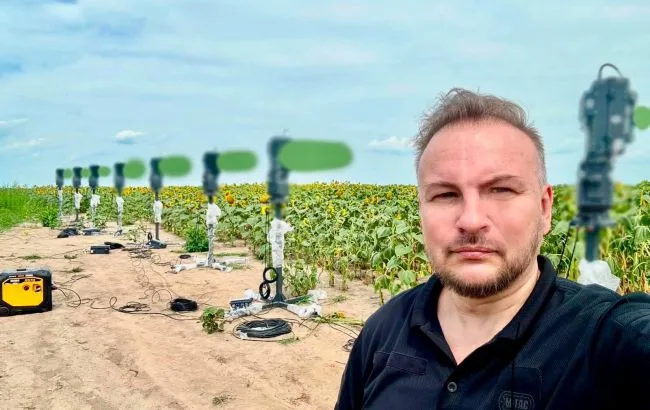
Ціна стійкості
Стійкість мережі не означає її невразливість. Кожен вибитий вузол — це реальні витрати на відновлення: обладнання, канали, роботи з ремонту. Бескрестнов прямо визнає, що вартість інтернет-послуг може зрости саме для компенсації цих витрат. Це раціональний і очікуваний наслідок постійних атак на інфраструктуру — ремонт коштує грошей, а джерело цих грошей у ринкових умовах — тарифи для кінцевих споживачів.
Водночас регулярність таких ударів формує кумулятивний ефект: навіть якщо кожен окремий інцидент локальний, сукупні витрати провайдерів на відновлення накопичуються. У довгостроковій перспективі це впливає на інвестиційну спроможність операторів підтримувати й розвивати ту саму розподілену архітектуру, яка зараз забезпечує стійкість.
Інформаційна складова атак
Окремо варто виділити психологічний вимір цих ударів. Бескрестнов прямо називає це продовженням серії залякувань — раніше йшлося про дефіцит їжі й палива, тепер про зникнення інтернету. Ця паралель важлива: фізичний удар по інфраструктурі супроводжується інформаційним компонентом, розрахованим на посилення тривоги в суспільстві понад реальний технічний ефект від атаки.
Попередні попередження про можливі перебої мобільного зв’язку та інтернету через пошкодження телекомунікаційної інфраструктури внаслідок цілодобових обстрілів вписуються в цю ж динаміку: удари по енергетиці й звʼязку йдуть паралельно, і кожен новий етап атак посилює навантаження на ремонтні служби та операторів. Для оцінки реальної оперативної значущості таких ударів варто дивитися не на окремий інцидент, а на сукупну динаміку: чи здатна інфраструктура відновлюватися швидше, ніж супротивник завдає нових ударів. Поки що, за наявними оцінками, розподілена архітектура українського інтернету цей темп витримує.